При подозрении на хищение имущества посредством изменения компьютерной информации важно своевременно сохранить цифровые следы и провести комплексное исследование. Такая работа позволяет установить, какие сведения были изменены, кто и каким способом получил доступ к системе, а также могли ли изменения повлиять на переход имущества или возникновение имущественного ущерба.
В праве Республики Казахстан подобные обстоятельства могут получать различную уголовно-правовую оценку в зависимости от способа действий и последствий. Например, незаконное завладение имуществом может рассматриваться с учетом положений статьи 188 Уголовного кодекса Республики Казахстан о краже либо статьи 190 о мошенничестве. Если при этом изменялись или уничтожались цифровые сведения, дополнительно могут иметь значение статьи 205 и 206, регулирующие ответственность за неправомерный доступ к информации и неправомерные уничтожение или модификацию информации.
Что устанавливает компьютерная экспертиза
Компьютерная экспертиза исследует электронные устройства, информационные системы, учетные записи, журналы событий, базы данных и иные цифровые объекты. Ее задача состоит не только в обнаружении измененного файла, но и в восстановлении последовательности событий.
Эксперт обычно отвечает на вопросы, поставленные органом, ведущим уголовный процесс, судом или иным уполномоченным участником производства. К ним могут относиться следующие обстоятельства:
- какие файлы, записи или сведения были изменены;
- когда предположительно произошли изменения;
- каким способом осуществлялся доступ к информационной системе;
- какие учетные записи, устройства или сетевые соединения использовались;
- могли ли выявленные действия повлиять на учет имущества или имущественные операции;
- имеются ли признаки использования вредоносного программного обеспечения;
- возможно ли восстановить первоначальное содержание данных.
Основные этапы исследования
Сбор исходных сведений
Сначала устанавливаются время обнаружения инцидента, предполагаемый период незаконных действий, круг пользователей системы и обстоятельства, при которых выявлено несоответствие. Важно определить, какие именно цифровые сведения могли повлиять на распоряжение имуществом: записи в базе данных, электронные документы, сведения о полномочиях, данные о движении объектов или результаты операций в информационной системе.
На этом этапе также фиксируются характеристики устройств и программного обеспечения. Чем точнее описаны первоначальные условия, тем легче определить, какие действия были выполнены пользователем, а какие могли произойти автоматически.
Исследование журналов событий
Системные журналы могут содержать сведения о входе в учетную запись, создании и удалении файлов, изменении прав доступа, подключении внешних носителей и работе сетевых сервисов. Их анализ позволяет сопоставить действия пользователя с конкретным временем и техническим идентификатором.
При этом IP-адрес сам по себе не всегда подтверждает личность человека. Один адрес может использоваться несколькими пользователями, а доступ может осуществляться через корпоративную сеть, прокси-сервер или иной промежуточный узел. Поэтому сетевые данные оцениваются вместе с информацией об учетных записях, устройствах, паролях, видеозаписях и другими доказательствами.
Проверка целостности данных
Эксперт проверяет, сохранились ли файлы в первоначальном виде, менялись ли их атрибуты, имеются ли признаки удаления или подмены содержимого. Для этого могут применяться контрольные значения, анализ метаданных, сравнение резервных копий и исследование свободного пространства носителя.
Особое значение имеет установление причин расхождения данных. Ошибка пользователя, сбой программного обеспечения, некорректная синхронизация и целенаправленное вмешательство могут внешне выглядеть сходным образом, но иметь разное юридическое значение.
Поиск вредоносных программ
На устройствах исследуются установленные приложения, запущенные процессы, задания автоматического запуска, расширения браузеров и сетевые соединения. Это помогает определить, использовались ли программы для скрытого получения доступа, перехвата учетных данных или автоматического изменения информации.
Следует учитывать, что отсутствие вредоносного программного обеспечения не исключает незаконного доступа. Изменения могли быть выполнены с использованием действующей учетной записи, украденного пароля или полномочий работника.
Установление способа модификации
Изменение информации может происходить разными способами. Среди распространенных вариантов можно выделить:
- использование скомпрометированной учетной записи;
- эксплуатацию уязвимости в программе или сетевом сервисе;
- применение методов социальной инженерии и фишинга;
- злоупотребление полномочиями сотрудника;
- подключение внешнего носителя с подготовленными файлами или программами;
- изменение записей непосредственно в базе данных.
Экспертное исследование позволяет определить технический способ воздействия, однако вопрос о виновности конкретного лица решается только органом, ведущим уголовный процесс, или судом.
Как оформляются цифровые доказательства
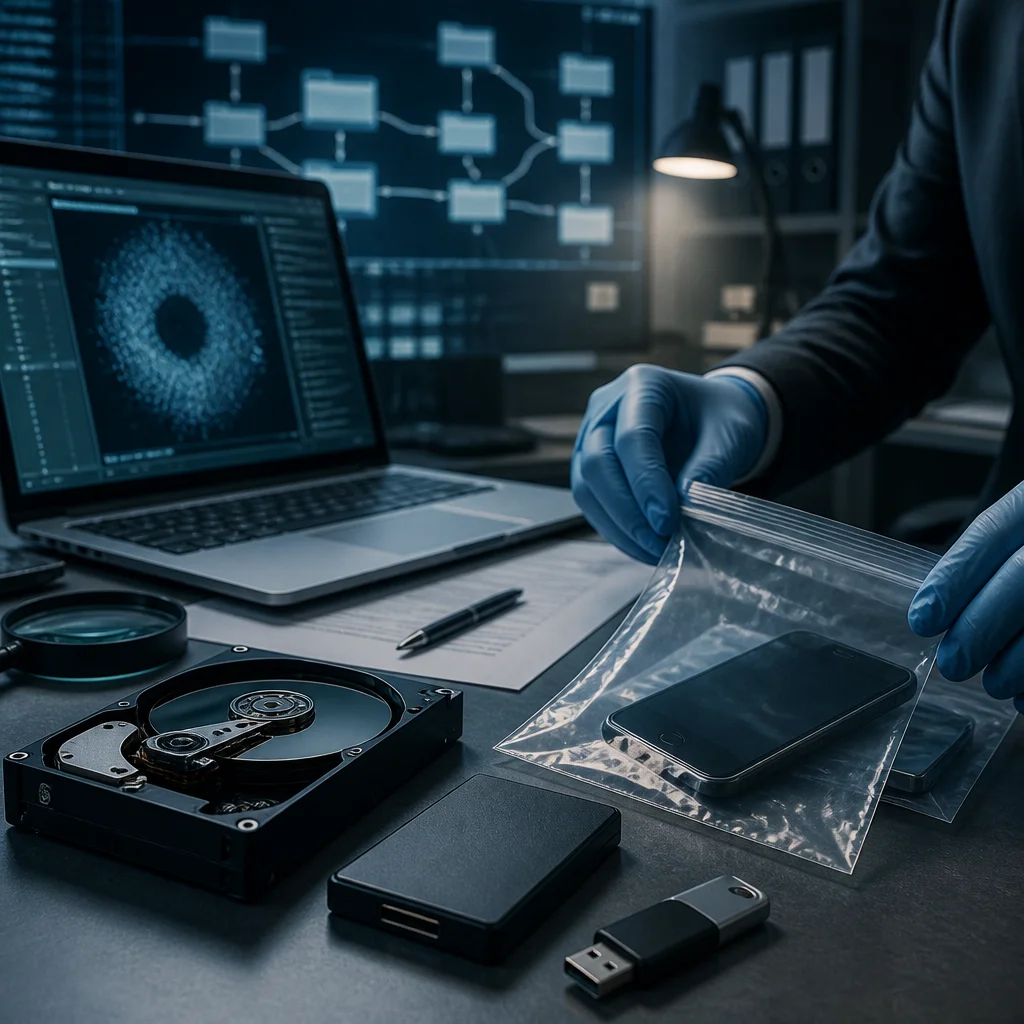
Для сохранения доказательственного значения электронных объектов необходимо зафиксировать порядок их обнаружения, изъятия, копирования, хранения и исследования. Желательно работать не с оригинальным носителем, а с его криминалистической копией, если это допускают обстоятельства дела. При этом проверяется соответствие копии исходным данным.
В протоколах и иных процессуальных документах отражаются:
- модель и идентификационные признаки устройства;
- состояние оборудования на момент обнаружения;
- подключенные носители и сетевые соединения;
- использованные способы копирования информации;
- контрольные значения созданных копий;
- лица, присутствовавшие при процессуальных действиях;
- условия упаковки, хранения и передачи носителей.
Такая последовательность помогает подтвердить неизменность цифрового объекта и проследить цепочку его хранения. Нарушения при обращении с носителем могут поставить под сомнение достоверность результатов исследования.
Правовые основания экспертизы
Порядок назначения и проведения экспертизы определяется Уголовно-процессуальным кодексом Республики Казахстан. В частности, нормы главы 35 регулируют вопросы назначения судебной экспертизы, права и обязанности эксперта, содержание заключения и порядок его оценки.
Согласно положениям уголовно-процессуального законодательства, перед экспертом должны ставиться вопросы, требующие специальных научных знаний. Правовые вопросы, включая установление виновности или юридическую квалификацию деяния, не относятся к компетенции эксперта.
Организационные и профессиональные требования к экспертной деятельности установлены Законом Республики Казахстан «О судебно-экспертной деятельности». Специалист обязан проводить исследование объективно, в пределах поставленного задания и с применением обоснованных методов.
Что может содержать заключение
Заключение обычно включает описание объектов исследования, исходных материалов, примененных методов, последовательности действий и полученных результатов. В итоговой части формулируются выводы по каждому поставленному вопросу.
Выводы должны быть понятными и проверяемыми. Если имеющихся данных недостаточно, эксперт указывает на невозможность сделать категорический вывод и объясняет причины. Предположение не может подменять установленный технический факт.
Например, эксперт может установить, что определенная запись была изменена с конкретной учетной записи в установленный временной промежуток. Однако вывод о том, какое лицо фактически использовало эту учетную запись, требует сопоставления экспертных данных с другими материалами дела.
Меры после выявления инцидента
До начала исследования не следует самостоятельно переустанавливать операционную систему, удалять подозрительные файлы или продолжать работу на предположительно скомпрометированном устройстве. Такие действия могут уничтожить журналы событий и другие важные следы.
Для снижения риска повторного вмешательства рекомендуется:
- ограничить доступ к затронутым учетным записям;
- сохранить резервные копии и журналы событий;
- временно изолировать подозрительные устройства от сети;
- проверить права пользователей и активные сессии;
- обновить программное обеспечение после фиксации исходных данных;
- включить многофакторную аутентификацию там, где это возможно;
- организовать регулярный контроль изменений в критически важных системах.
Если изменение компьютерной информации могло привести к незаконному завладению имуществом, необходимо одновременно обеспечить сохранность цифровых следов и обратиться в компетентные органы. Компьютерная экспертиза в таком случае помогает связать технические события с обстоятельствами дела, но окончательная правовая оценка дается в рамках установленной законом процедуры.